
Prošle sedmice smo učestvovali na Balkan Shield 2026 panelu o kibernetičkoj sigurnosti i hibridnim prijetnjama. Jedna poruka se na panelu stalno ponavljala: najveći broj sigurnosnih incidenata u firmama i dalje počinje jednim naizgled bezazlenim mejlom. Phishing napadi su danas sve sofisticiraniji, ali većina i dalje koristi iste osnovne trikove. Evo na šta vaš tim treba […]
Prošle sedmice smo učestvovali na Balkan Shield 2026 panelu o kibernetičkoj sigurnosti i hibridnim prijetnjama. Jedna poruka se na panelu stalno ponavljala: najveći broj sigurnosnih incidenata u firmama i dalje počinje jednim naizgled bezazlenim mejlom.
Phishing napadi su danas sve sofisticiraniji, ali većina i dalje koristi iste osnovne trikove. Evo na šta vaš tim treba obratiti pažnju.
1. Umjetna hitnost
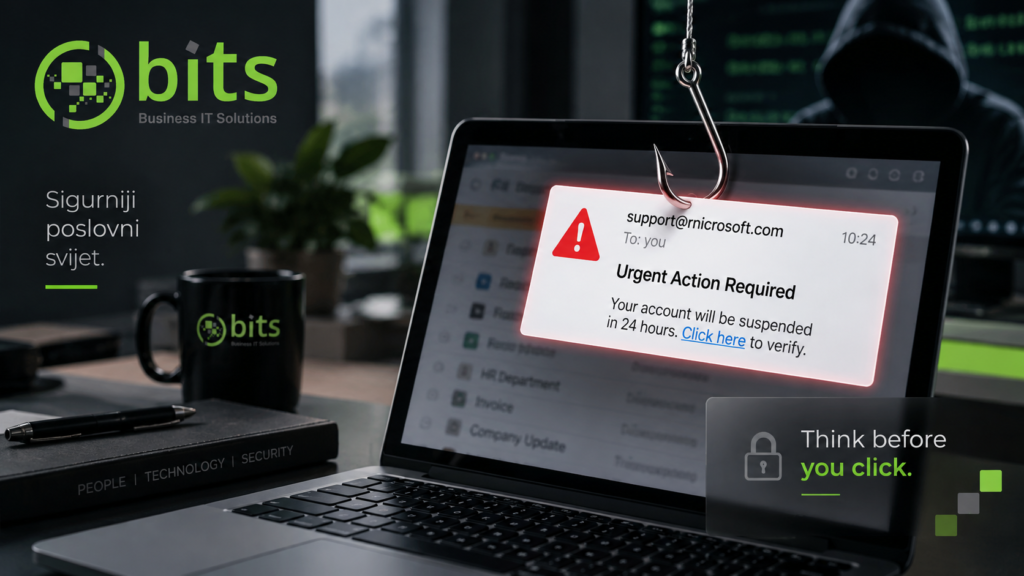
“Vaš nalog će biti blokiran za 24 sata.” “Hitno platite fakturu ili slijedi obustava usluge.” Napadači namjerno stvaraju pritisak, jer znaju da ćete u žurbi prije kliknuti nego razmisliti. Kad god mejl traži trenutnu akciju “ili inače” — to je crvena zastavica.
2. Adresa pošiljaoca koja “skoro” liči na pravu
Jedno slovo razlike može biti dovoljno da prevari i pažljivog korisnika — na primjer support@rnicrosoft.com umjesto support@microsoft.com. Prije nego reagujete, uvijek provjerite pravu domenu pošiljaoca, ne samo prikazano ime.
3. Link koji ne vodi tamo gdje piše
Dugme “Klikni ovdje” ili “Verify Account” može izgledati legitimno, ali stvarna destinacija linka je često sasvim druga stranica. Prije klika, pređite mišem preko linka (desktop) ili dugo pritisnite (mobitel) da vidite pravu adresu.
Šta uraditi kad sumnjate?
Ne klikćite i ne odgovarajte. Kontaktirajte pošiljaoca direktno, drugim kanalom — telefonom ili poznatom mejl adresom.
U BITS-u kroz IT Secure rješenja pomažemo firmama da izgrade odbranu od ovakvih napada — od sigurnosnih alata do edukacije zaposlenih, jer najbolja odbrana je tim koji zna prepoznati prijetnju prije nego što klikne.